Jede zweite Datenbank stand offen
Von 670 untersuchten deutschsprachigen Websites mit Supabase-Backend war fast die Hälfte aus dem Netz erreichbar.
ZEIT mit IT-Sicherheitsforscher Christopher Helm, berichtet von ComputerBase · 29. April 2026
Vibe Coding heißt: Software entsteht im Dialog mit künstlicher Intelligenz. Du beschreibst in Alltagssprache, was deine App, dein Shop oder dein Werkzeug können soll, und Baukästen wie Lovable, Bolt, v0 oder Replit schreiben den Code. So entsteht in Tagen, wofür früher Monate und ein ganzes Team nötig waren.
Genau darin liegt das Risiko. Es geht Code live, den oft niemand vollständig gelesen hat. Sobald echte Nutzer, echte Zahlungen und echte Personendaten im Spiel sind, gelten für dein Projekt dieselben Pflichten wie für jede andere Software, technisch wie rechtlich.
Der Vibecode-Checker verschafft dir einen Blick von außen. Bevor ihn deine Nutzer, deine Wettbewerber oder eine Abmahnkanzlei werfen.
Jede zweite Datenbank stand offen
Von 670 untersuchten deutschsprachigen Websites mit Supabase-Backend war fast die Hälfte aus dem Netz erreichbar.
ZEIT mit IT-Sicherheitsforscher Christopher Helm, berichtet von ComputerBase · 29. April 2026
Fast die Hälfte des KI-Codes hat Lücken
In 45 % der Fälle enthielt der von Sprachmodellen erzeugte Code Schwachstellen aus den OWASP Top 10. Auch das BSI warnt davor.
Veracode, GenAI Code Security Report · 2025 · BSI und ANSSI, Empfehlungen · 2024
Unsere eigene Analyse
Von sechs echten Projekten hatten fünf Zugangsdaten offen im Archiv, vier ließen jeden in die Datenbank schreiben, eines hatte gar keinen Schutz.
Eigene Messung, 10. August 2026
Fristen und Artikel sind mit passenden Regeln und Rückfragen im Regelwerk hinterlegt. Zum Bußgeldrahmen: Prof. Dr. Karsten Löw, Legal Tribune Online, 21. Juli 2026.
Eine falsch konfigurierte Datenbank oder ein offener API-Key reicht. Kundendaten, interne Informationen oder Zugangsdaten können plötzlich öffentlich sein. Dann drohen Meldepflichten, Haftung und vor allem Vertrauensverlust.
Ein funktionierendes Produkt ist noch lange nicht rechtskonform. Datenschutz, Cookies, Impressum, Widerruf, Kündigungsbutton oder der Umgang mit Nutzerdaten können schnell zu Abmahnungen und Unterlassungsansprüchen führen.
Was du nicht abgesichert hast, können andere ausnutzen. Offene APIs, fehlerhafte Rechte oder schlecht geschützte Accounts ermöglichen Manipulation, Accountübernahmen oder hohe Fremdkosten. Im schlimmsten Fall muss das Produkt wieder offline.
Mit dem Vibecode-Checker. Recht und Technik in einem Durchlauf.
„Eine Prüfung, die Code technisch und rechtlich in einem Durchlauf checkt, habe ich in all den Jahren noch nicht gesehen. Genau diese Lücke schließen wir jetzt.“
Prof. Christian SolmeckeRechtsanwalt, WBS.LEGAL
Über die URL analysiert der Checker unter anderem Sicherheitseinstellungen, Weiterleitungen, Impressum und Datenschutz. Mit deinem Projektarchiv prüfen wir zusätzlich Hinweise auf Datenbank- und Zugriffsregeln, verwendete Bausteine sowie hinterlegte Passwörter und Schlüssel in unterstützten Textdateien. Eines reicht. Beides liefert mehr Belege; ausgelassene Dateien und nicht erreichte Seiten bleiben im Bericht sichtbar.
Der Scan liefert Messungen und konkrete Funde. Dazu bekommst du in beiden Stufen alle Fragen, die für dein Projekt relevant sind. Deine Antworten ergänzen die Prüfung; sie ersetzen keinen fehlenden Nachweis. Was du gerade nicht beantworten kannst, lässt du offen und holst es später nach. Der Bericht zeigt, was belegt ist und wo weitere Prüfung nötig bleibt.
Am Ende weißt du nicht nur, was gefunden wurde, sondern auch, was du als Nächstes tun solltest. Jeder Fund kommt mit Bewertung, Fundstelle und konkreter Empfehlung zur Behebung, nach Dringlichkeit sortiert. Gleichzeitig zeigt dir der Bericht transparent, welche Punkte noch offen sind oder ergänzt werden müssen.
„Vibe Coding ohne Sicherheitsprüfung ist wie ein Hausbau ohne Statik. Nur weil wir heute schneller bauen können, dürfen wir nicht anfangen, fundamentale Prüfungen wegzulassen. Genau dafür haben unsere Experten den Vibecode-Checker entwickelt.“
Moritz KnabeGründer, BYB Labs
4 Punkte solltest du beheben.
terminplaner-main.zip
Illustrative Darstellung: 17 erfüllt, 4 Probleme, 21 Hinweise. Die tatsächliche Abdeckung hängt von den geprüften Quellen ab.
https://beispiel-app.de/Aufwand: 1 Std · KanzleiAdressat: Kanzlei
https://beispiel-app.de/datenschutzAufwand: 1 Std · KanzleiAdressat: Kanzlei
Rechtliche Punkte sind Risiken, keine belegten Verstöße: Ob wirklich eine Pflicht verletzt ist, entscheidet die Kanzlei WBS.LEGAL im Einzelfall.
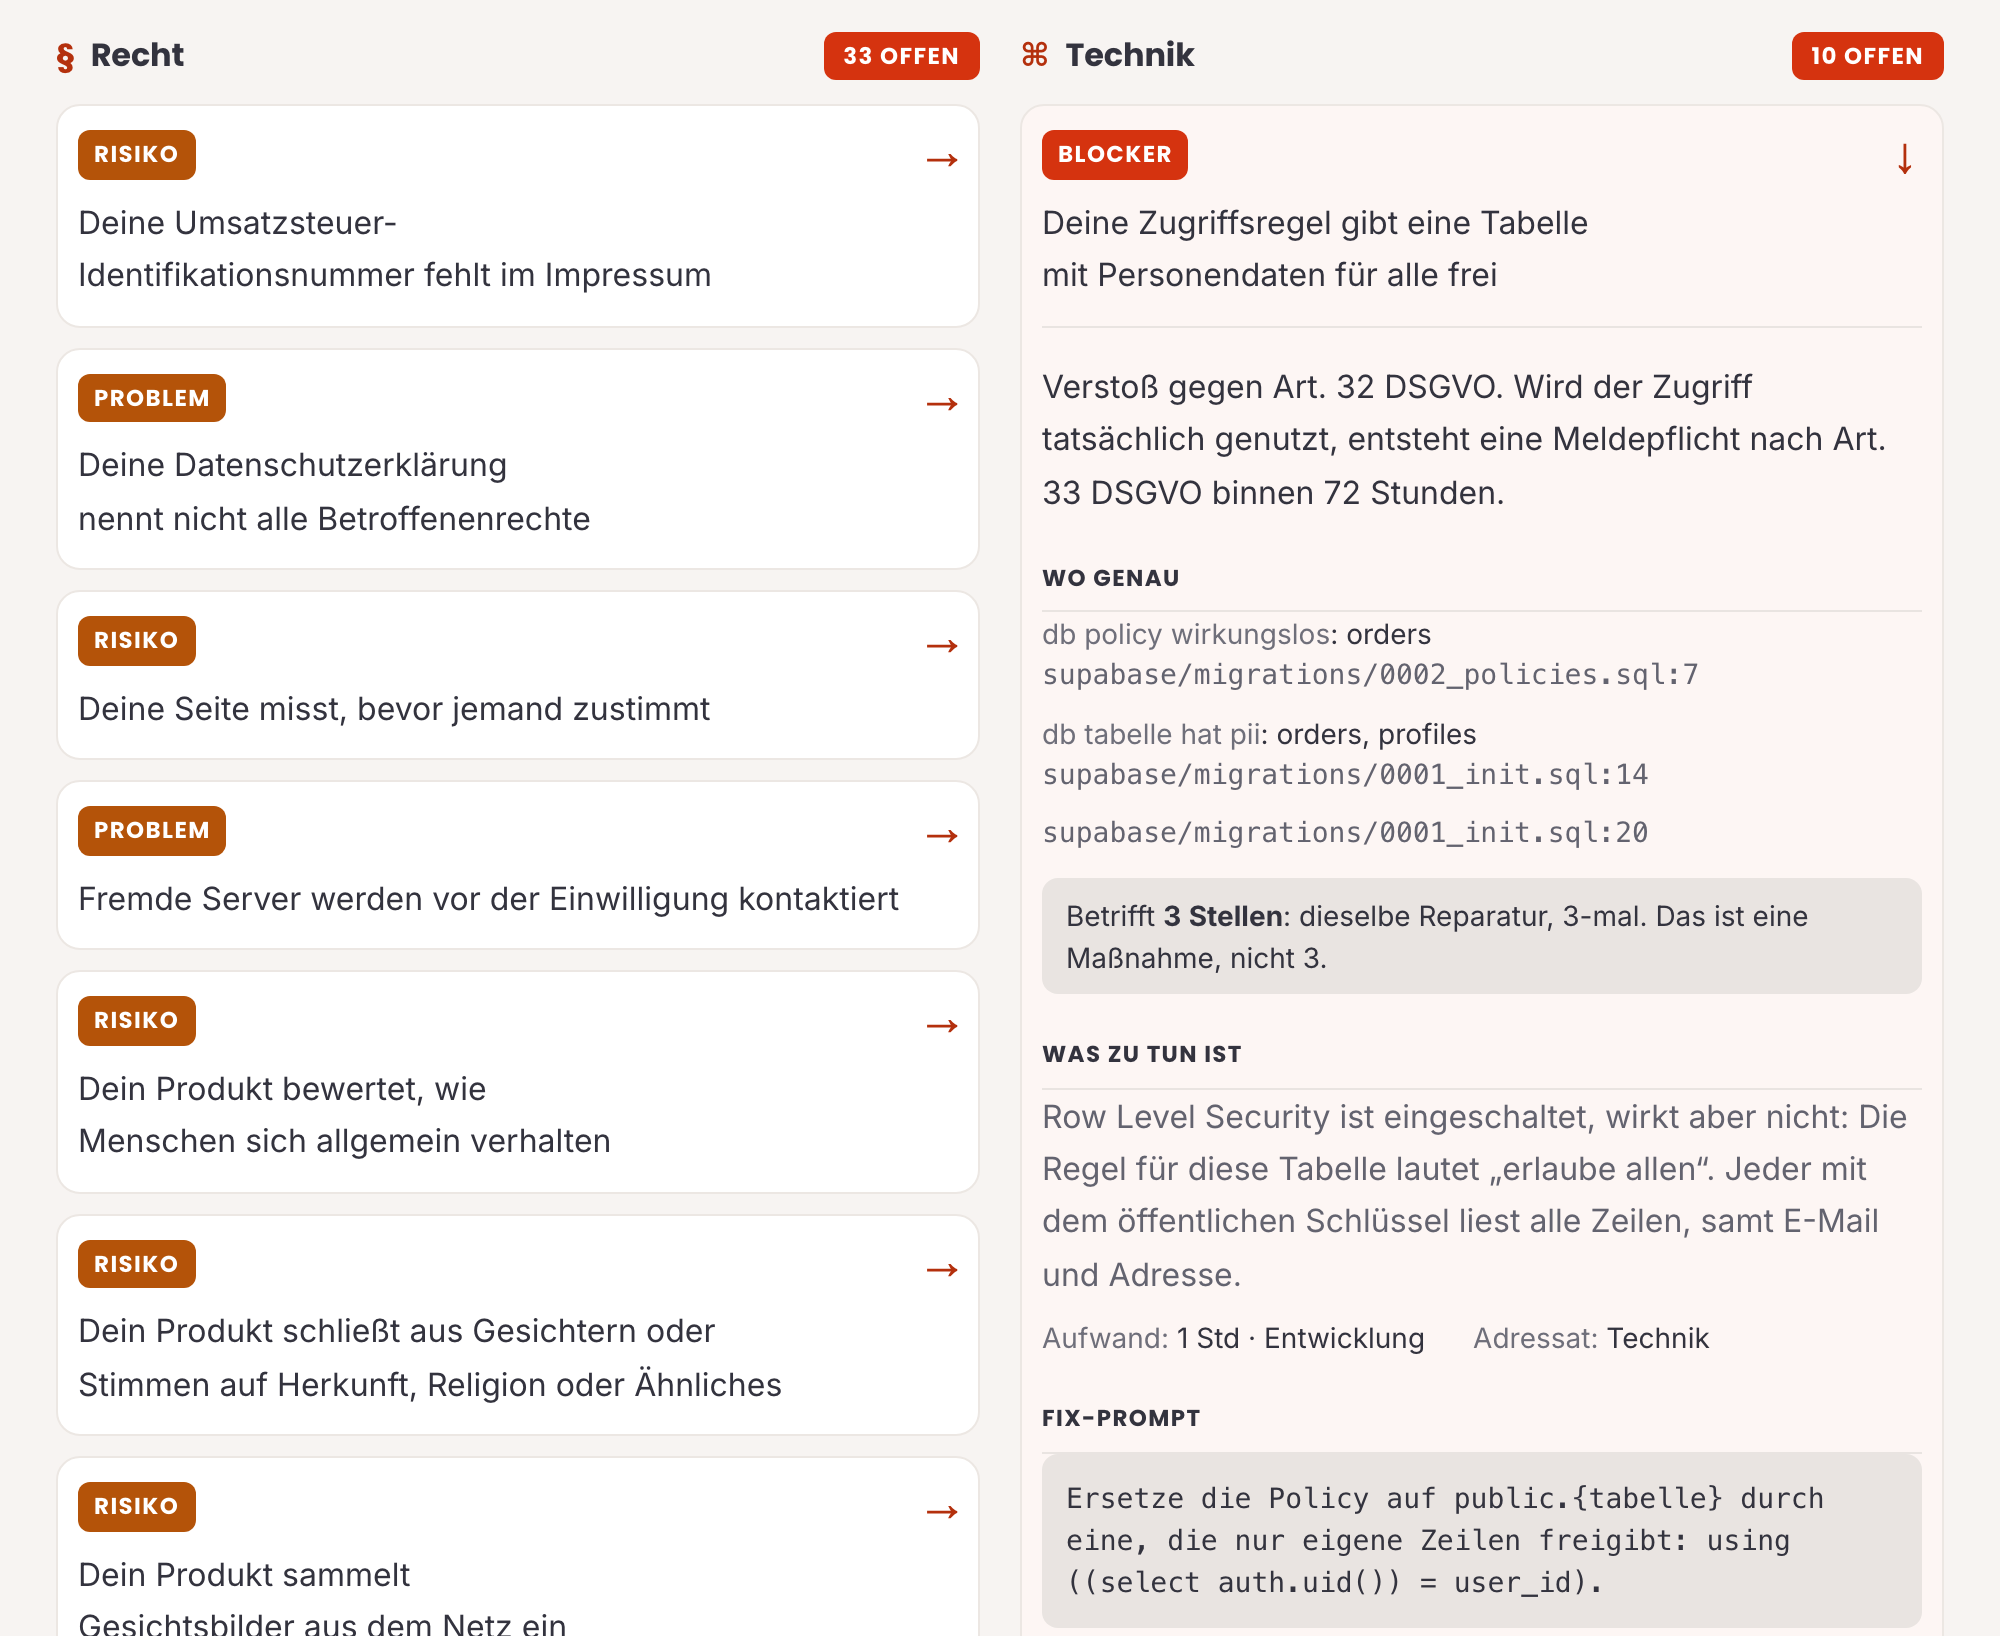
supabase/migrations/0002_policies.sql:7 Aufwand: 1 Std · EntwicklungAdressat: Technik
.env:1Aufwand: 30 Min · du selbstAdressat: Technik
Potentielle Risiken oder Probleme, die noch nicht final analysiert werden konnten.
10 weitere im Bericht
7 weitere im Bericht
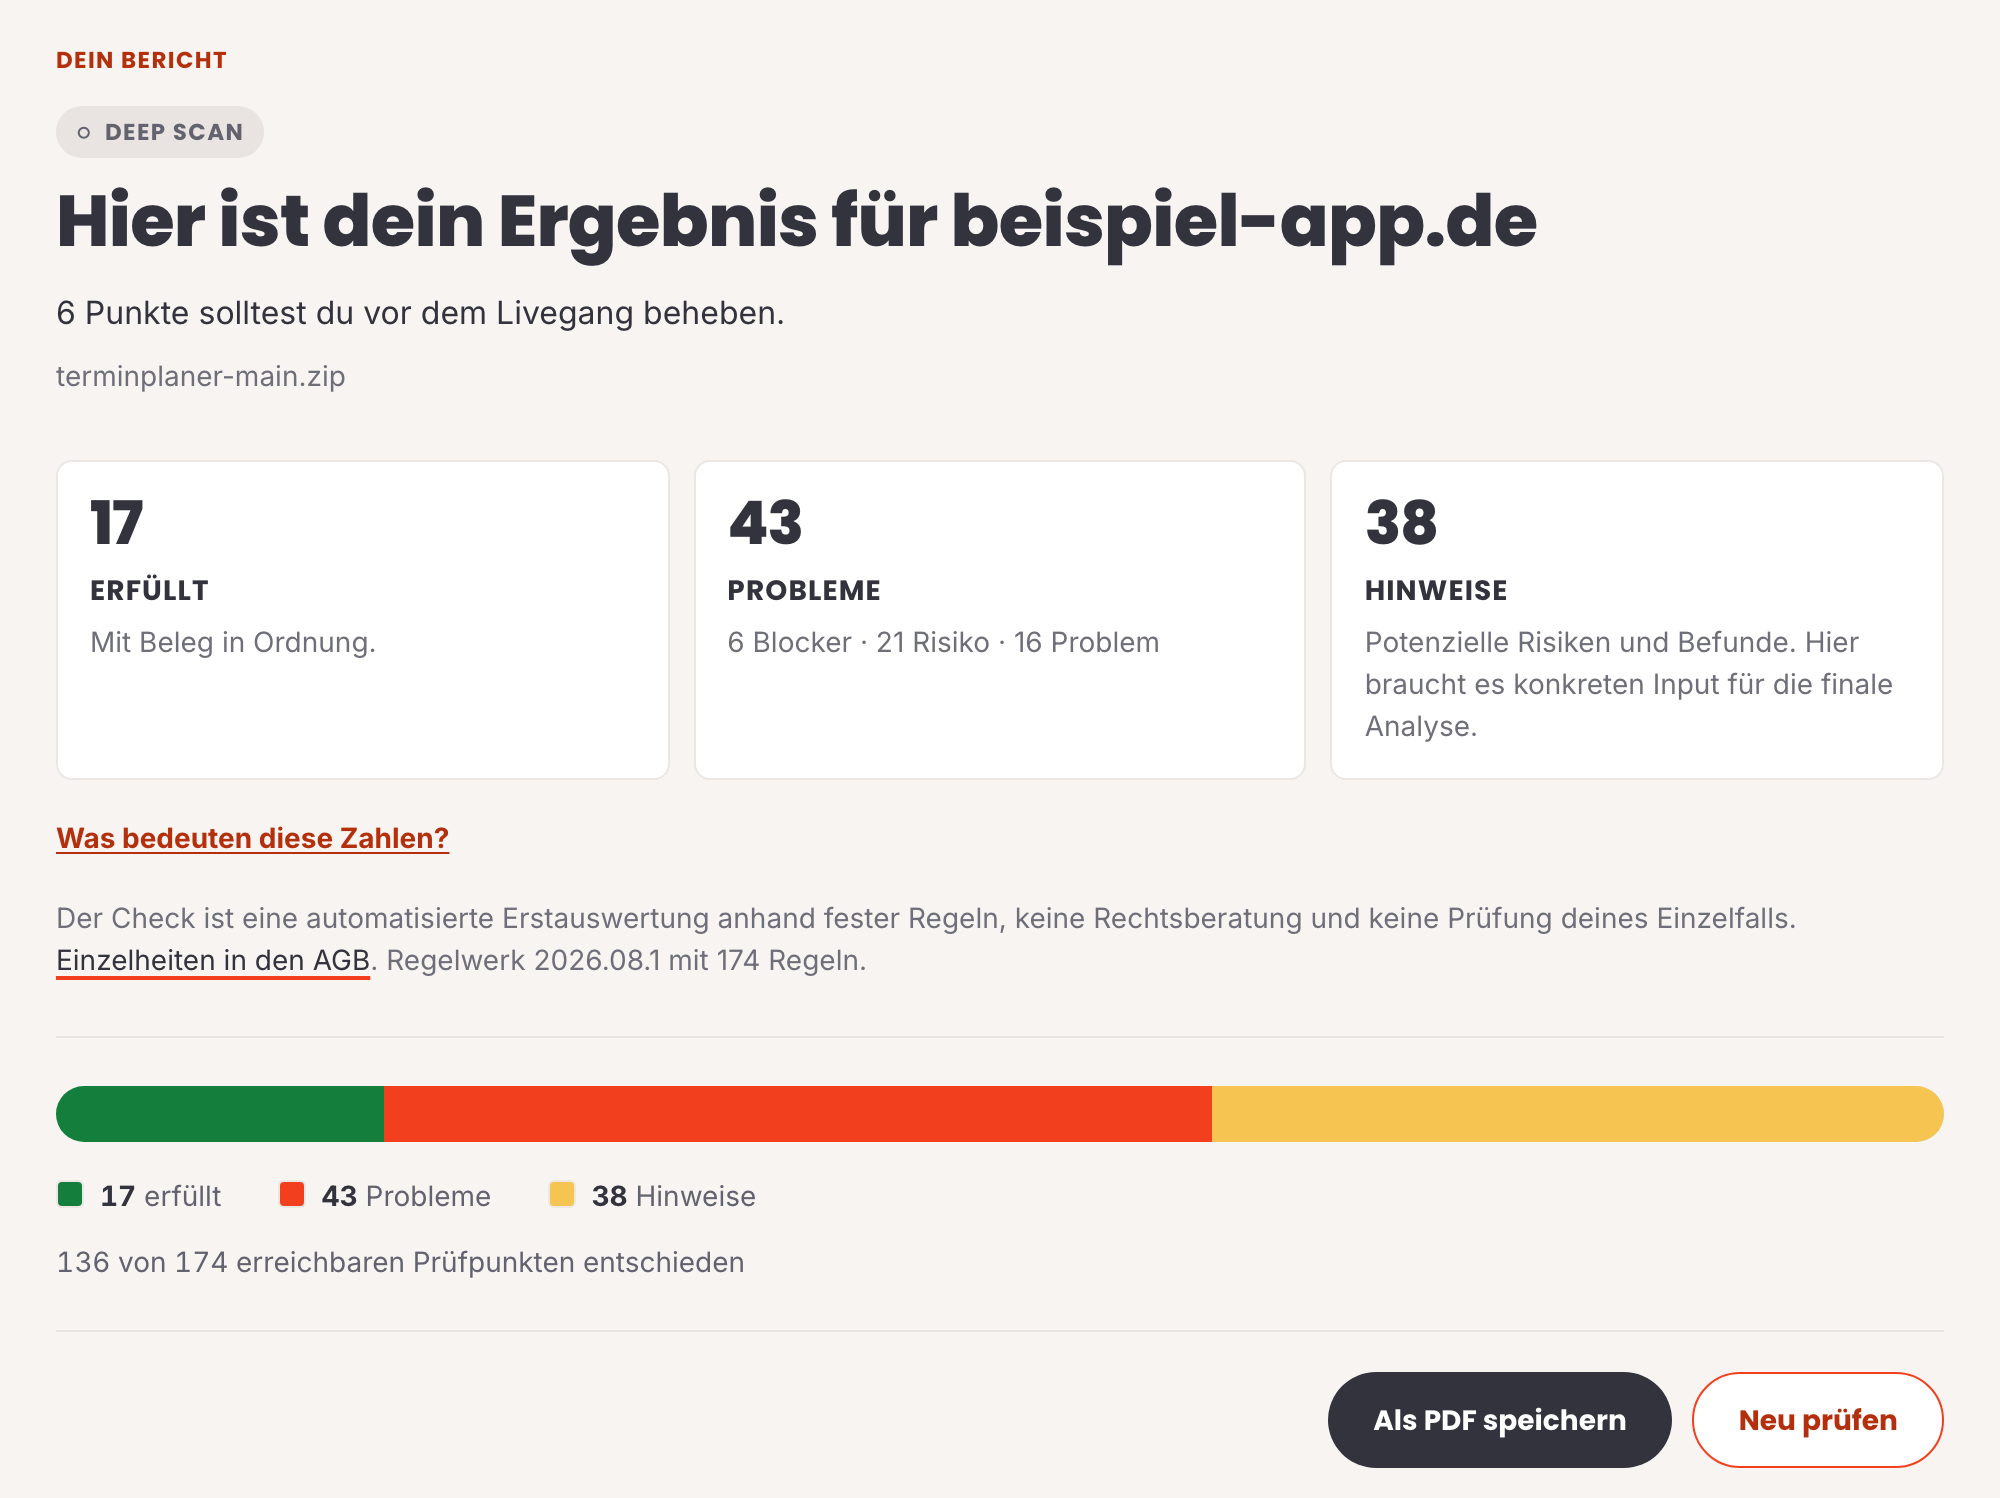
9 Punkte solltest du beheben.
terminplaner-main.zip
Illustrative Darstellung: 24 erfüllt, 9 Probleme, 7 Hinweise. Weitere Messungen garantieren kein vollständiges Ergebnis.
Aufwand: 1 Std · KanzleiAdressat: Kanzlei
https://beispiel-app.de/datenschutzAufwand: 1 Std · KanzleiAdressat: Kanzlei
Ergänze in der Datenschutzerklärung die fehlenden Betroffenenrechte (Auskunft, Berichtigung, Löschung, Einschränkung, Übertragbarkeit, Widerspruch) und den Hinweis auf das Beschwerderecht.
Einfügen in Cursor, Claude Code, Lovable oder Bolt.
2 weitere im Bericht
Rechtliche Punkte sind Risiken, keine belegten Verstöße: Ob wirklich eine Pflicht verletzt ist, entscheidet die Kanzlei WBS.LEGAL im Einzelfall.
supabase/migrations/0002_policies.sql:7 Aufwand: 1 Std · EntwicklungAdressat: Technik
Ersetze die Policy auf public.{tabelle} durch eine, die nur eigene Zeilen freigibt: using ((select auth.uid()) = user_id).
Einfügen in Cursor, Claude Code, Lovable oder Bolt.
.env:1Aufwand: 30 Min · du selbstAdressat: Technik
3 weitere im Bericht
Potentielle Risiken oder Probleme, die noch nicht final analysiert werden konnten.
1 weiterer im Bericht
service_role-Schlüssel umgeht jede Zugriffsregel. Wer ihn hat, liest und schreibt alles.VITE_, NEXT_PUBLIC_, EXPO_PUBLIC_ oder REACT_APP_ landet im ausgelieferten Bundle. Jeder Besucher kann es lesen.2 weitere im Bericht
WBS.LEGAL ist eine bundesweit tätige Kanzlei mit Sitz in Köln und besonderem Fokus auf IT-Recht, Medienrecht und Internetrecht. Das Team um Prof. Christian Solmecke begleitet Unternehmen und Privatpersonen bei rechtlichen Fragestellungen rund um Digitalisierung, Technologie, Datenschutz und neue Geschäftsmodelle.
Dabei verbindet WBS.LEGAL juristische Expertise mit einem tiefen Verständnis für die digitale Welt. Mit einem der reichweitenstärksten deutschsprachigen Rechtskanäle auf YouTube und regelmäßiger Präsenz in Medien wie CHIP, EXPRESS, Kölner Stadt-Anzeiger und FOCUS online zählt WBS.LEGAL zu den bekanntesten digitalen Kanzleien Deutschlands. Ihre Kanzlei für Medien, E-Commerce und Internet
Beim Vibecode-Checker begleitet die Kanzlei die rechtlichen Fragen. Durch die Nutzung des Checkers entsteht kein Mandatsverhältnis: Anwaltliche Beratung gibt es erst im Termin, und dort wird sie als eigenes Mandat erbracht.
BYB Labs ist ein auf künstliche Intelligenz spezialisiertes Technologieunternehmen. Das Expertenteam um Gründer Moritz Knabe unterstützt Unternehmen dabei, KI nicht nur einzusetzen, sondern nachhaltig in ihre Organisation zu integrieren. Von Strategie und Enablement über individuelle KI-Systeme und Automatisierungen bis hin zu Betrieb, Security und Compliance.
Entstanden aus konkreten Anforderungen in Musik und Medien, überträgt BYB Labs diesen Ansatz heute branchenübergreifend. Lösungen werden nicht von außen über Unternehmen gestülpt, sondern aus ihren Prozessen, ihrem Wissen und ihren Herausforderungen heraus entwickelt. built from within.
Beim Vibecode-Checker verantwortet BYB Labs Technik, Betrieb und Weiterentwicklung. Vertragspartner der Nutzer ist die BYB Agency GmbH: Sie betreibt die Anwendung, pflegt das Regelwerk und liest dein Archiv ausschließlich in deinem Browser.
49,00 €
zzgl. 19 % USt. · pro Monat
58,31 € inkl. 19 % USt.
Mindestlaufzeit: keine · monatlich kündbar
99,00 €
zzgl. 19 % USt. · pro Monat
117,81 € inkl. 19 % USt.
Mindestlaufzeit: keine · monatlich kündbar
Nein, in keiner der beiden Stufen. Du wählst deine ZIP-Datei aus, und dein Browser prüft unterstützte Textdateien an Ort und Stelle, einschließlich .env. Ausgelassene oder gekürzte Inhalte werden als Prüfungslücke erfasst. Dein Quelltext wird nicht übertragen und nicht gespeichert. Zu uns geht je Fund eine Zeile wie diese:
supabase/
· Tabelle profiles · Zugriffsregel umgekehrt · Konfidenz sicher
Der Name der betroffenen Stelle steht wörtlich darin, hier die Tabelle.
Aus einem Schlüssel wird sk_live_… · 32 Zeichen, auch das letzte Zeichen bleibt bei dir. Für Dateiinhalt gibt es kein Feld: Was eines mitbrächte, wird abgewiesen, nicht bereinigt.
Beide nutzen dasselbe Regelwerk. Quick prüft die Startseite, Rechtstexte und unterstützte Textdateien im Projektarchiv. Dazu gehört der Abgleich bekannter Sicherheitslücken für exakt erkannte npm-Versionen aus deinem Archiv. Deep ergänzt einen begrenzten Lauf über Unterseiten und Formulare, passende Cookie- und Bestellszenarien sowie automatisierte Prüfungen der mobilen Startseite und ihrer Barrierefreiheit. Hinzu kommen dein Webhost, die üblichen Nebenadressen deiner Domain und ihre E-Mail-Einstellungen; Versand und Empfang werden getrennt betrachtet.
Alle Unterseiten-, Shop- und Handyprüfungen laufen anonym; wir melden uns nirgends an. Weder der Loginbereich noch Rollen- und Mandantenrechte oder die vollständige BFSG-Konformität werden geprüft.
Alle relevanten Fragen sind in beiden Stufen enthalten. Nach 15 Antworten bietet Quick eine freiwillige Pause an; zum Weiterfragen ist kein Upgrade nötig. Der Bericht zeigt geprüfte Dateien, Seiten und Zustände sowie offene Nachweise. Deep enthält außerdem vorhandene Fix-Prompts zu passenden Befunden.
Nein. Der Bericht ist für die Person geschrieben, die das Produkt gebaut hat. Zu jedem Fund steht, wie aufwändig die Behebung ist: von „in fünf Minuten selbst erledigt“ über „ein Entwickler braucht dafür etwas Zeit“ bis „gehört in die Hand der Kanzlei“. So siehst du sofort, was du selbst machst und was du weitergibst.
Der Quick Scan kostet 49,00 € im Monat, der Deep Scan 99,00 € im Monat, jeweils zzgl. 19 % USt., also 58,31 € beziehungsweise 117,81 €. Unternehmen aus einem anderen EU-Staat mit gültiger USt-IdNr. zahlen netto (Reverse-Charge). Den Endbetrag für deine Anschrift zeigt die Kasse vor dem Bezahlen. Es gibt keine Mindestlaufzeit und keine Einrichtungsgebühr.
Kündigen kannst du jederzeit zum Ende des laufenden Abrechnungsmonats, im Konto und ohne dass du dich dafür bei jemandem melden musst.
Deine eigene Seite: bis zu 20 Läufe am Tag über dein Konto, dieselbe Domain höchstens 10-mal, als Deep Scan 3-mal. Das reicht für die Schleife, für die das Werkzeug gebaut ist: Fehler beheben, nachsehen, weitermachen.
Seiten, die nicht deine sind: höchstens 3 Prüfungen am Tag je fremder Domain, über alle Konten hinweg.
Ja. Ein Prüfvorgang trägt Pfad und Zeilennummer aus deinem Projektarchiv. Ohne Konto gäbe es niemanden, dem er gehört, und jeder mit der Adresse dürfte ihn lesen. Zum Prüfen brauchst du außerdem eine laufende Stufe, den Quick Scan oder den Deep Scan.
Nein. Der Bericht ist eine Messung: Er sagt, was gefunden wurde, mit welcher Konfidenz und an welcher Stelle. Rechtsberatung entsteht erst im Termin mit der Kanzlei, und dort wird sie auch als solche erbracht. Durch die Nutzung des Checkers kommt kein Mandatsverhältnis zustande.
Deine Adresse wird wirklich aufgerufen und gemessen, das macht unser Server, nicht dein Rechner. Die Server stehen bei Hetzner in Deutschland, die Datenbank liegt bei Supabase in Frankfurt am Main, der Mailversand läuft über Resend in der EU-Region (Irland). Die Zahlung wickelt Stripe ab; Zahlungsdaten sehen wir nicht.
Welche Angabe an wen geht und welche wie lange bleibt, steht mit Frist im Verarbeitungsverzeichnis der Datenschutzerklärung.
Nur im begrenzten Beobachtungsmodus: öffentliche Seitenantworten, festgelegte öffentliche Adressen und Verbindungsmerkmale. Interaktionen mit Cookie-Bannern, Shops oder Testkonten und zusätzliche Prüfungen eigener Infrastruktur setzen bestätigte Verfügungsbefugnis voraus. Auch ein Deep-Tarif erweitert den Beobachtungsmodus nicht. Fix-Prompts und Übergabepakete gehören zur Eigenprüfung.
Betreiber des Werkzeugs und dein Vertragspartner ist die BYB Agency GmbH (BYB Labs). Die Kanzlei WBS.LEGAL übernimmt die anwaltliche Beratung im Termin. Die Zahlung läuft über den Zahlungsdienstleister Stripe.